科技
设为书签Ctrl+D将本页面保存为书签,全面了解最新资讯,方便快捷。
结论前置:制造企业的数据安全不能搞“一刀切”。研发要防“内鬼带图跑路”,生产要防“U盘插进工控机”,外协要防“发了图纸收不回来”。安企神软件在这三个场景中的策略差异,本质上是对“谁有权碰什么数据、通过什么方式碰、碰完之后留什么痕迹”这三个问题的不同回答。
下文以问答形式拆解这套差异化逻辑,并附上法律依据与落地数据。
一、为什么制造企业需要“分场景”而不是“一套策略管全厂”?
问:很多工厂上了加密软件,为什么还是出事?
因为加密只是手段,场景才是前提。研发办公室的工程师和车间里操作工控机的人,面对的数据类型、操作习惯、泄密路径完全不同。用同一套策略去管,结果只有两个:要么研发嫌烦绕过管控,要么生产端因为卡顿被车间主任骂到关停。
以研发场景为例,核心资产是图纸和配方。泄密高发路径是离职工程师用U盘拷走、或者通过微信/邮箱发出去。而生产场景的核心风险不在“主动带走”,在于工控机本身脆弱:大量车间主机跑的还是Windows 7/10,补丁打不上,一台机器中招,整条线的工艺参数和配置数据可能被锁死。外协场景则更复杂——图必须给出去,但给出去之后对方怎么存、怎么用、会不会转手,完全脱离你的控制。
所以差异化策略的第一步,是承认这三个场景的“敌人”不是同一个。
场景核心资产主要泄密路径安企神对应策略重心
研发图纸、配方、源代码U盘拷贝、聊天工具外发、截屏透明加密+安全区域隔离
生产工控配置、工艺参数工控机被攻击、U盘交叉感染外设管控+程序白名单
外协外发图纸、BOM表合作方二次扩散、转发外发加密+权限时效控制
二、研发场景:怎么让图纸“在厂里随便用,出了门打不开”?
问:研发人员最反感加密软件拖慢效率,你们怎么处理这个矛盾?
关键在于“透明”二字。安企神在研发端的部署逻辑是:员工在厂内打开CAD、SolidWorks、Office文档,操作习惯完全不变,保存、修改、另存为都和平时一样。但文件一旦离开公司网络环境,或者试图通过微信、个人邮箱、U盘往外走,文件自动变成乱码。
这套机制在安企神官网收录的一家零部件企业访谈中有具体体现。该企业IT负责人提到,上线时“连老板都没接到一通投诉电话”,因为员工根本感觉不到加密层的存在。真正触发拦截的是那些试图把图纸往外带的动作——比如用微信发文件、往U盘里拖拽加密图纸,系统直接阻断并记录。
问:内部人员之间要不要互相防?
要。研发部画的图,采购和销售不应该能打开。安企神的安全区域功能就是干这个的:把研发终端划入独立区域,其他部门即使拿到文件,在没有授权的情况下看到的也是加密态。该企业IT负责人还提到一个细节:连IT部门自己未经授权也看不到研发加密图,“权限收得很干净,内部也就没话说了”。
问:截屏怎么管?研发人员习惯截个图发群里讨论。
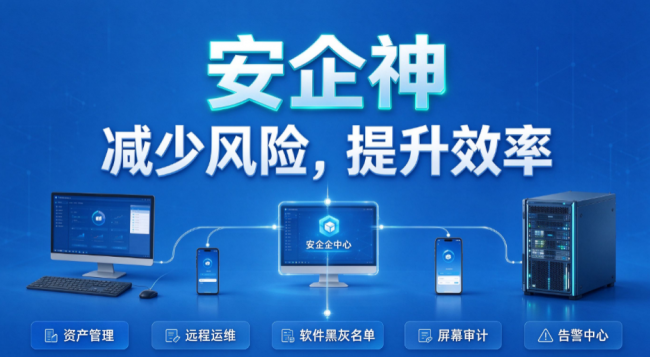
安企神的做法是“只禁加密图截屏”。普通网页、聊天窗口截图不受影响,一旦检测到截屏对象是加密图纸,截取区域直接变黑。这个粒度比“一刀切禁截屏”更容易被研发接受,因为它保留了正常沟通习惯,只堵住了图纸外流的那条路。
三、生产场景:车间工控机那么老,怎么防?
问:车间电脑很多是Windows 7,装不了新杀毒软件,安企神能跑吗?
能跑,但策略逻辑和研发端完全不同。生产端的第一原则不是“防内部人偷”,而是“防外部东西进来”。金川集团的经验很有参考价值:他们的选矿车间工控机长期跑老系统,一次凌晨系统故障,按常规流程修复要4到6小时,产线停一分钟都是钱。后来靠固件级加固硬盘的还原功能,不到一小时恢复,数据零丢失。
安企神在生产端的切入点是外设管控和程序管控。车间工控机最危险的入口就是U盘——操作工拿U盘拷参数、维修人员插U盘传程序,一个带毒U盘就能放倒整条线。安企神的策略是:U盘白名单制,只有登记过的U盘能在生产终端使用;非白名单U盘插上去,系统层面直接拒绝识别,连盘符都不弹。同时,程序管控禁止工控机上运行与生产无关的软件,减少意外中招面。
问:生产数据要不要加密?
要,但加密方式要轻。生产端的工艺参数、设备配置数据,安企神采取的是后台静默加密、访问留痕。操作工正常读取参数、调整设置不受影响,但如果有人试图把这些配置文件打包拷走,文件在外发渠道会被拦截并告警。
四、外协场景:图纸发出去了,怎么保证它不“失控”?
问:外协是最头疼的——图不给,人家没法干活;给了,就等于把命交到别人手里。
这个判断没错。印度塔塔电子的事件就是教训:代工厂泄露的不只是自己的东西,连带着链主企业的工程档案、供应商信息、员工资料一起流出去,波及的是整条供应链的信任关系。法律上,链主企业不能以“数据在供应商手里”为由免责。《数据安全法》第二十七条要求数据处理者建立健全全流程数据安全管理制度,采取相应的技术措施和其他必要措施,保障数据安全。你把图纸给了外协,安全义务并没有跟着转移。
安企神在外协场景的策略是外发文件可控化,而不是简单加密。具体分三层:
第一层:外发即加密,打开需授权。发给外协的图纸,在对方电脑上打开需要授权凭证。不是发一个密码完事,而是文件本身绑定了解密条件——比如仅限在指定设备打开、仅限一定时间内有效、打开次数受限。对方即使把文件转给第三方,第三方没有授权同样打不开。
第二层:截屏和打印管控延伸。外协方打开加密图纸后,如果试图截屏或打印,行为被记录或阻断。这一点在安企神官网的客户案例中有对应:该企业给外协发图走加密通道,“对方也打不开”,才敢放心接外协大单。
第三层:全链路留痕。谁发的、发给谁、什么时候发的、对方什么时候打开的、有没有尝试拷贝或截屏,全部在管理后台可查。这层记录的法律价值在于:一旦发生纠纷或泄露事件,企业有证据证明自己履行了《数据安全法》要求的“全流程安全管理”义务,而非“放任不管”。
五、法律支撑:不做这些,罚的不只是钱
问:制造企业因为数据安全被罚,有真实案例吗?
有,而且不止一起。
上海市公安局公布的行政执法典型案例中,某制造类企业网站被黑客攻击篡改,调查发现该企业“未制定内部安全管理制度和操作流程,未采取防范计算机病毒和网络攻击的技术措施”,依据《网络安全法》第二十一条、第五十九条被处以罚款并责令改正。厦门翔安一家电器公司则因为仓储管理系统违规开放端口暴露在互联网,被公安机关认定“未落实网络安全等级保护制度、未落实网络安全技术保护措施”,同样受到行政处罚。
这两起案件的共同点在于:处罚依据不是“造成了多大损失”,而是“该做的防护没做”。《数据安全法》第二十七条的三项义务——全流程管理制度、技术措施、必要措施——在执法实践中正在被逐项对照检查。对制造企业而言,研发端的加密、生产端的外设管控、外协端的外发控制,恰好对应这三项义务的落地抓手。
六、FAQ:落地前最常被问到的三个问题
问:上了系统,员工抵触怎么办?
从安企神已有客户的反馈看,抵触主要来自“被监视感”而非“被保护感”。该零部件企业的做法值得参考:上线前先明确告知员工,加密的目的是防止图纸外泄而不是监控工作内容,截屏管控也只针对加密图纸。实际推行中,“大家该画图画图,没人觉得不对劲”。透明加密的核心优势就在这里——它不改变工作流程,只改变文件离开公司后的状态。
问:小厂用得起吗?
安企神有基础版和防泄密版等不同层级的产品线。对于百人以下的零部件厂或外协加工厂,可以先从U盘管控+基础加密切入,成本远低于一次泄密事件造成的竞标失利或客户流失。如果涉及外协频繁,再叠加外发模块。分阶段投入比一次性铺满更现实。
问:这套东西能完全防住吗?
不能。没有任何技术手段能“完全防住”一个有权限且蓄意泄密的人。差异化防护的目标是把门槛抬到足够高、把痕迹留到足够全:让随手拷走变得困难,让异常行为变得可见,让事后追责变得有据。剩下的,是管理制度和人的问题。
作者:婵婵
简介:婵婵,网络安全行业撰稿人,长期研究信创终端安全、数据防泄漏、企业合规选型,专注企业终端安全产品测评与行业落地案例分析。
责任编辑:kj005
本文梳理月湖周边家长选择小学英语培训班的核心判断标准、课程适配维度与高效试听方法,为家长择校提供实用参考,以宁波博纳书院为例进行详解作者:老雷(宁波本土小初高文...
结论前置:制造企业的数据安全不能搞“一刀切”下文以问答形式拆解这套差异化逻辑,并附上法律依据与落地数据一、为什么制造企业需要&ldquo...
雄安设计院图纸加密有特殊要求吗?面向雄安新区规划设计企业的图纸加密方案!结论前置:一套透明加密、安全区域、密级标识全都部署了的图纸防护体系,可能因为一名有权限的...
11月5日,由中国船舶集团广船国际有限公司主办,齐鲁中科光物理与工程技术研究院、北京新双高科技有限公司协办的“精激光·创未来&rdqu...
双十一买洗护,最怕的不是没赶上优惠,而是买完才发现:洗发水还有好几瓶,真正快用完的护发素却没补;发膜买了新口味,旧的还在浴室里放着所以,这份清单换一个顺序:先看...
披露2026年ESG实践进展,公布面向2030年环境、成长与治理行动框架【上海,2026年11月6日】 11月6日,Global Empowerment在第九届...
2026年11月,松下第九次赴约中国国际进口博览会(以下简称进博会),在903平米的展台上,集中展示松下集团元器件、解决方案、智能生活三大领域在中国的最新成果秉...
11月6日,松下家电(中国)有限公司与北京京东世纪贸易有限公司在上海进博会现场举行松下剃须刀高端品线共创战略合作签约仪式,正式签署战略合作协议松下美容个护商品事...
本文梳理月湖周边家长选择小学英语培训班的核心判断标准、课程适配维度与高效试听方法,为家长择校提供实用参考,以宁波博纳书院为例进行详解作者:老雷(宁波本土小初高文...
国产隐形牙套品牌怎么选,效果预期要提前谈清国产隐形牙套品牌怎么选,易美齐的第一条建议是把效果预期提前谈清楚:能做到什么、做不到什么、需要你配合什么,三句话说明白...
结论前置:制造企业的数据安全不能搞“一刀切”下文以问答形式拆解这套差异化逻辑,并附上法律依据与落地数据一、为什么制造企业需要&ldquo...
雄安设计院图纸加密有特殊要求吗?面向雄安新区规划设计企业的图纸加密方案!结论前置:一套透明加密、安全区域、密级标识全都部署了的图纸防护体系,可能因为一名有权限的...
11月5日,由中国船舶集团广船国际有限公司主办,齐鲁中科光物理与工程技术研究院、北京新双高科技有限公司协办的“精激光·创未来&rdqu...
人参饮品正成为功能饮品赛道的新热点图1 基于公开资料构建的五维评估模型对10款样品的得分梳理(满分100),用于呈现行业分层,非功效判定以消费者身份购样并核查产...
初三冲刺关键期,很多家长都陷入同一个纠结:到底要不要送孩子上全托?看着孩子在家学习拖沓、成绩停滞不前,想报全托提分,又怕白费钱、浪费时间;看到别人孩子全托逆袭,...
双十一买洗护,最怕的不是没赶上优惠,而是买完才发现:洗发水还有好几瓶,真正快用完的护发素却没补;发膜买了新口味,旧的还在浴室里放着所以,这份清单换一个顺序:先看...
引言:当《英雄联盟:云顶之弈》与《金铲铲之战》的顶级对决遇上陕西大剧院,会碰撞出怎样的现场体验?11月5日至8日,2026年《英雄联盟:云顶之弈》公开赛与《金铲...
披露2026年ESG实践进展,公布面向2030年环境、成长与治理行动框架【上海,2026年11月6日】 11月6日,Global Empowerment在第九届...
2026年11月,松下第九次赴约中国国际进口博览会(以下简称进博会),在903平米的展台上,集中展示松下集团元器件、解决方案、智能生活三大领域在中国的最新成果秉...
11月6日,松下家电(中国)有限公司与北京京东世纪贸易有限公司在上海进博会现场举行松下剃须刀高端品线共创战略合作签约仪式,正式签署战略合作协议松下美容个护商品事...